هل اتصال الذكاء الاصطناعي بقواعد البيانات التشغيلية آمن؟ دليل عملي في الأمان المؤسسي
ربط نماذج الذكاء الاصطناعي بقواعد البيانات المباشرة يتطلب ما هو أبعد من مجرد التعليمات النصية. تعرف على كيفية حماية البيانات عبر التحقق الحتمي من استعلامات SQL، ومبدأ عدم نقل البيانات، وصلاحيات الوصول الأدنى.
"هل سيقوم الذكاء الاصطناعي بحذف بياناتنا أو تعديلها؟"
هذا هو التساؤل الأول الذي تطرحه فرق تقنية المعلومات وهندسة الأمان عند تقييم أدوات التحليلات المدعومة بالذكاء الاصطناعي—وهو تساؤل جوهري وفي محله تماماً.
الاعتماد على توجيهات النموذج التوليدي مثل "لا تقم بتعديل البيانات أبداً" لا يعتبر أسلوب حماية أمنية على الإطلاق. يتطلب الأمان الحقيقي في بيئات الإنتاج الفعلية بنية دفاعية متعددة الطبقات تجمع بين صلاحيات قاعدة البيانات الصارمة، والتحقق البنيوي الحتمي من الاستعلامات، وعزل أعباء العمل التحليلية لضمان عدم تعريض المؤسسة لأي مخاطر غير محسوبة في حال أخطأ النموذج.
المخاطر الجوهرية لربط الذكاء الاصطناعي بقواعد البيانات التشغيلية
الحذف أو التعديل العرضي للبيانات: عندما يُنتج النموذج استعلامات تعديل أو مسح كـ
DELETEأوUPDATEأوDROPأوTRUNCATEنتيجة الهلوسة أو الفهم غير الدقيق للمطالبة النصية، مما يعرض الجداول وسجلات الأعمال للتلف الدائم.التلاعب عبر حقن المطالبات (Prompt Injection): استغلال ثغرات التوجيه لتجاوز قواعد النظام وإجبار النموذج على تنفيذ استعلامات غير مصرح بها أو استخراج بيانات مقيدة.
تسريب بيانات المستأجرين وغياب سياق الصلاحيات: اتصال النموذج بهوية موحدة عامة يتجاوز سياسات الأمان على مستوى السجلات (RLS) وتشفير الأعمدة، مما يتيح للمستخدمين غير المخولين الاطلاع على رواتب أو سجلات مالية حساسة.
استنزاف موارد الخادم وتعطيل الخدمة (DoS): توليد استعلامات غير محسنة تنفذ مسحاً شاملاً للجداول غير المفهرسة، مما يرفع استهلاك الذاكرة والمعالج ويؤدي إلى بطء أو انهيار تطبيقات العملاء المباشرة.
كيف تعالج ZeroQueries هذه التحديات هندسياً؟
توفر المنصة طبقة بيانات دلالية (Semantic Layer) مصممة لحل تحديات الأمان المباشرة عبر:
مبدأ صفرية نقل البيانات (Zero Data Movement): تنفيذ الاستعلامات داخل محيط شبكتكم الحالية دون نقل السجلات إلى قواعد بيانات طرف ثالث أو نماذج سحابية خارجية.
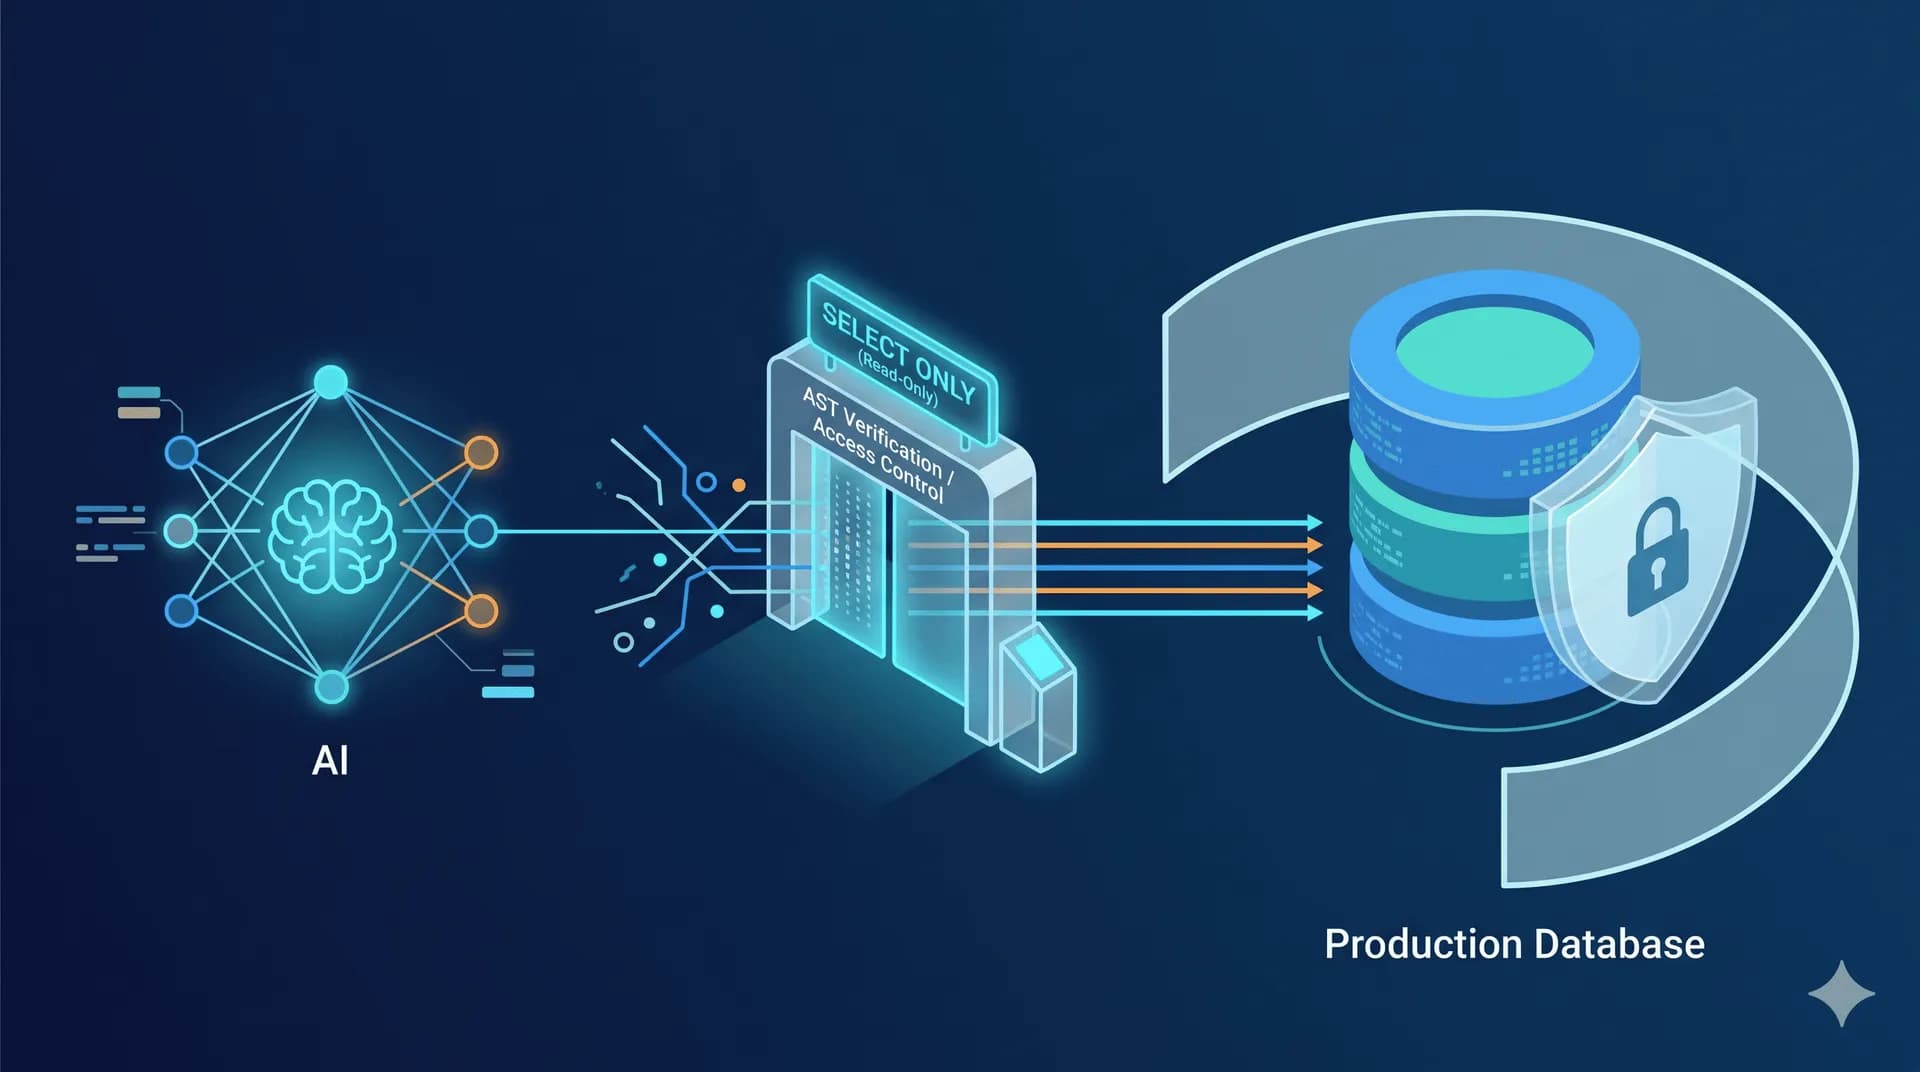
محرك التحقق الحتمي (AST Engine): تحليل كل استعلام SQL عبر شجرة القواعد المجردة والتأكد من خلوه تماماً من أي عمليات تعديل أو استعلامات محظورة قبل وصوله لقاعدة البيانات.
التوافق التام مع سياسات الأمان وقواعد البيانات: وراثة قيود الأمان والصلاحيات ومستويات السجلات (RLS) المعتمدة في بنية بياناتك تلقائياً بحسب رتبة المستخدم.
حوكمة استهلاك الموارد: ضبط آلي للمهلات الزمنية والحدود القصوى للتنفيذ لتفادي التأثير على بيئات الإنتاج الحية.
سبع طبقات معمارية لحماية بيئات الإنتاج
تطبيق مبدأ الامتيازات الدنيا (Least Privilege): تخصيص حساب قراءة فقط محدود الصلاحيات مع حجب أوامر التعديل والحذف على مستوى محرك قاعدة البيانات.
فحص استعلامات SQL حتمياً عبر AST: تحليل بنية الكود ورفض أي استعلام خارج القائمة البيضاء المعتمدة.
عزل أعباء العمل والاعتماد على النسخ المتطابقة (Read Replicas): توجيه الاستعلامات التحليلية إلى نسخ مخصصة للقراءة مع تحديد سقف لاستهلاك الذاكرة والوقت.
تفعيل أمان مستوى السجلات والأعمدة (RLS): ضمان عدم إرجاع إلا السجلات المصرح بها وحجب البيانات الحساسة مثل الهويات والأجور.
الحفاظ على البيانات في مكانها (Zero Data Movement): بقاء البيانات داخل محيط شبكة المؤسسة المعزولة دون تصديرها إلى منصات خارجية.
الاحتفاظ بسجلات تدقيق أمنية موثوقة (Audit Logs): توثيق هوية المستخدم، نص السؤال، الاستعلام المنفذ، وزمن المعالجة في سجل غير قابل للتعديل.
بيئة نشر معزولة ومخصصة: إمكانية النشر داخل سحابة العميل الخاصة (VPC) أو في مراكز البيانات المحلية مع تقييد الاتصال بالإنترنت الخارجي.
الأسئلة الشائعة
هل يستطيع الذكاء الاصطناعي تعديل البيانات إذا كان متصلاً بصلاحيات القراءة فقط؟ لا. إذا تم ضبط حساب قاعدة البيانات كحساب قراءة فقط على مستوى المحرك، فسوف يرفض خادم قاعدة البيانات أي أمر تعديل أو حذف تلقائياً حتى لو أنتجه النموذج.
هل يكفي فحص SQL البرمجي لتأمين البيانات؟ لا، يجب أن يعمل فحص استعلامات SQL جنباً إلى جنب مع قيود قاعدة البيانات نفسها وأمان السجلات. مبدأ الدفاع المتعمق يقتضي تفعيل الحماية في كلتا الطبقتين.
هل تتطلب منصة ZeroQueries إرسال بيانات العملاء إلى خوادم خارجية؟ لا، تتم معالجة النماذج وفهم بنية الجداول محلياً أو في محيطكم السحابي الآمن، وتبقى البيانات الحقيقية محصورة داخل بنيتكم التحتية دون مشاركتها.